Índice
AlternarA maioria dos projetos biométricos que dão errado escolheu a operação errada, e não o fornecedor errado. A verificação e a identificação parecem semelhantes em um diagrama, mas se comportam de maneira completamente diferente quando aplicadas em grande escala.
Acertar nisso desde o início determina suas metas de precisão, o custo da infraestrutura e se o seu sistema poderá crescer sem a necessidade de uma reformulação.
As duas operações
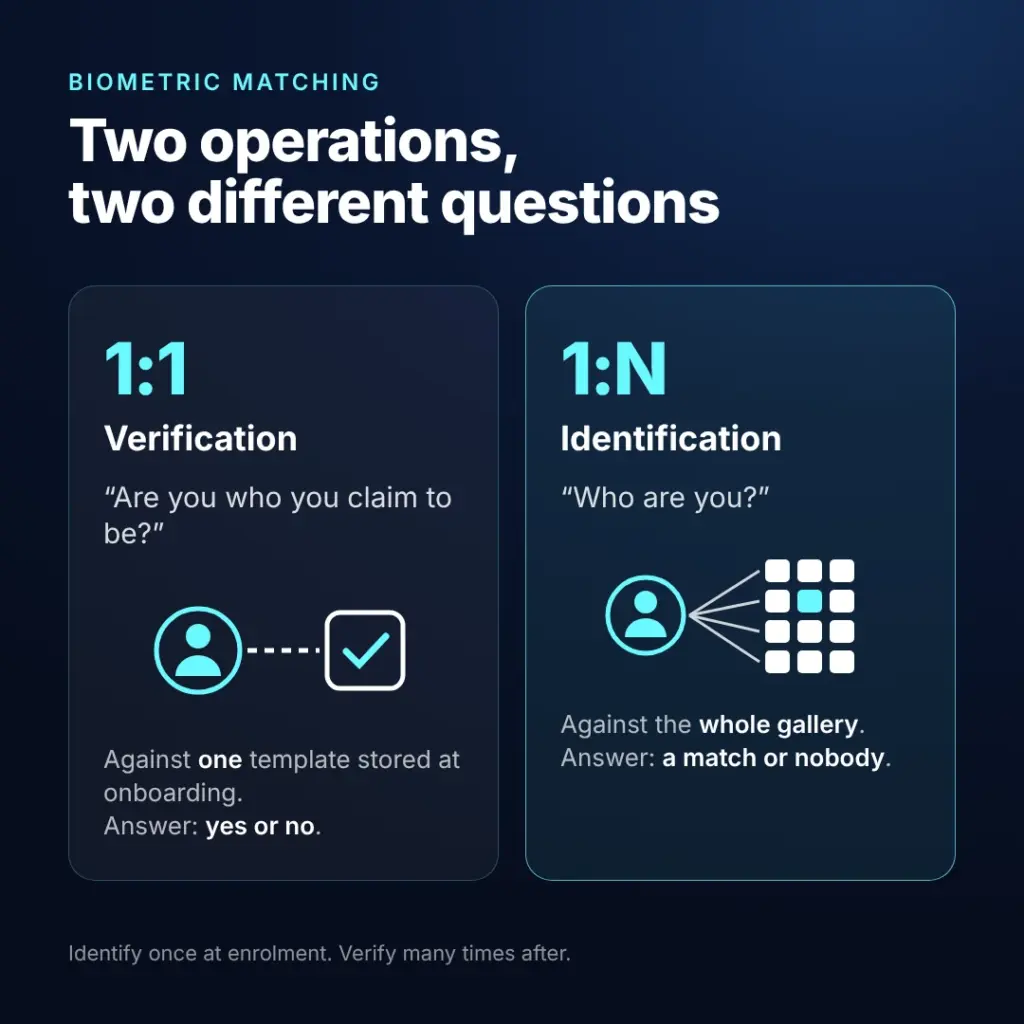
Verificação, escrita 1:1. O usuário reivindica uma identidade, geralmente fazendo login em uma conta ou apresentando uma credencial, e o sistema compara uma captura recente com o modelo biométrico registrado para essa identidade no momento do cadastro inicial. A resposta é sim ou não. O caso típico é a verificação de identidade após um cadastro bem-sucedido: o cliente registrou seu rosto durante o cadastro, e cada login posterior, transação de alto valor ou recuperação de conta é verificado em relação a essa referência armazenada.
Identificação, descrita como 1:N. Não há nenhuma afirmação. O sistema compara os dados biométricos com todo o banco de dados de registros e retorna quem for compatível, ou ninguém. Encontrar uma pessoa em um cadastro nacional, verificar uma lista de suspeitos e eliminar registros duplicados são, todos, formas de identificação.
A norma ISO/IEC 2382-37 define formalmente esse vocabulário, o que vale a pena citar em um documento de licitação quando diferentes fornecedores utilizam os termos de forma imprecisa.
Os deepfakes estão se tornando cada vez mais sofisticados, aumentando o risco de fraudes e manipulação de identidade em ambientes digitais. Baixe nosso guia de 10 etapas para aprender como detectar ameaças antecipadamente e proteger sua organização com práticas recomendadas comprovadas.
Por que o problema 1:N é mais complexo do que parece
Em uma comparação 1:1, uma resposta errada é uma resposta errada. As taxas de erro relevantes são a taxa de correspondência falsa e a taxa de não correspondência falsa.
Em uma busca 1:N, o sistema realiza uma comparação com todos os registros cadastrados. Cada uma dessas comparações apresenta uma pequena probabilidade de uma correspondência falsa. À medida que o banco de imagens cresce, essas pequenas probabilidades se acumulam, e a chance de que algum candidato errado seja classificado acima do correto aumenta com isso.
A consequência prática é que um algoritmo com excelentes resultados em comparações 1:1 pode apresentar um desempenho insatisfatório em comparações 1:N com dez milhões de registros. É por isso que as métricas de erro mudam de nome para “taxa de identificação de falsos positivos” e “taxa de identificação de falsos negativos”, e é por isso que o NIST avalia os dois cenários em programas distintos.
Ao comparar fornecedores, exija dados em escala 1:N em uma galeria de tamanho comparável ao da sua. Um resultado em escala 1:1 diz muito pouco sobre o desempenho na identificação.
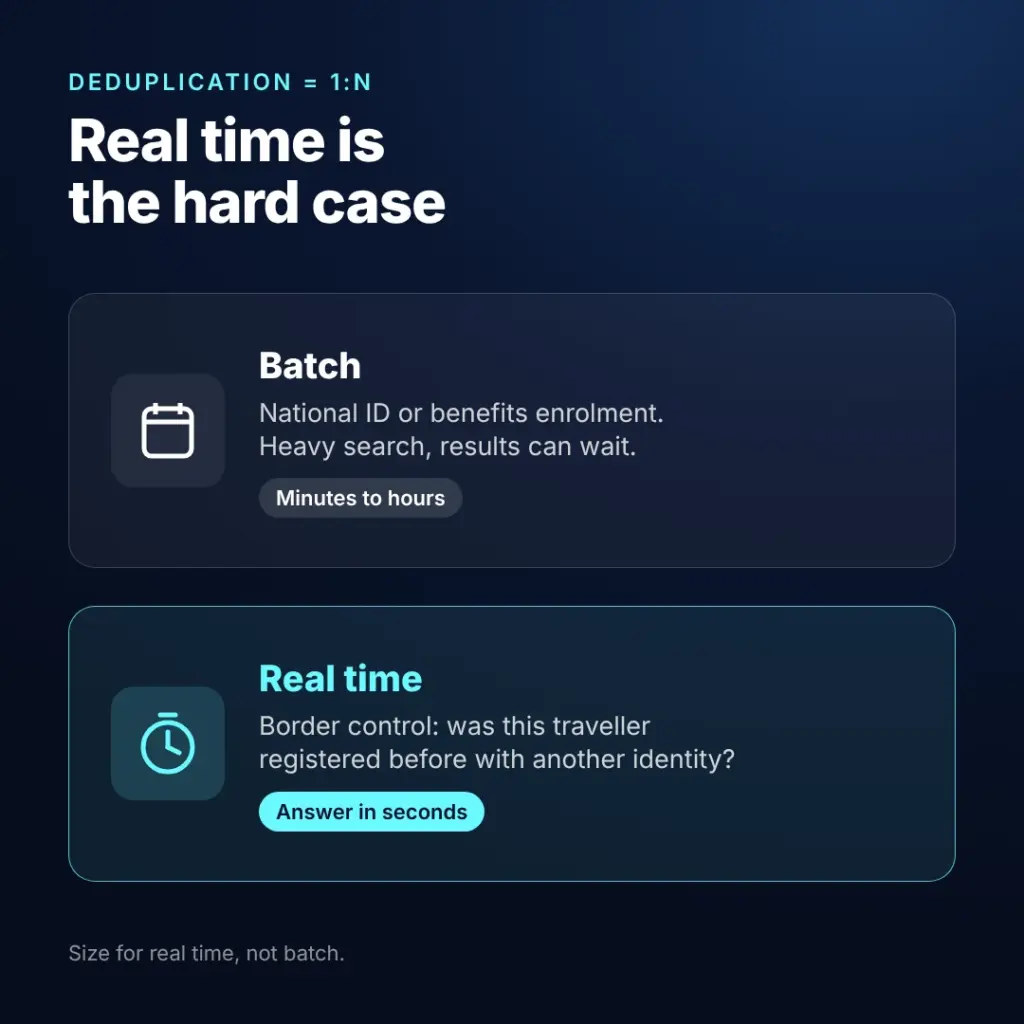
A deduplicação é a identificação, e o tempo real é o caso mais difícil
A deduplicação é uma pesquisa 1:N que verifica se um indivíduo já consta no registro sob uma identidade diferente. Ela protege a integridade do registro e se apresenta em duas formas bem distintas.
A deduplicação em lote é executada quando alguém se inscreve em um programa, como o de identificação nacional ou um programa de benefícios. A consulta é pesada, mas o resultado pode ser obtido minutos ou horas depois; assim, as tarefas podem ser colocadas na fila e processadas quando a capacidade permitir.
A deduplicação em tempo real é onde reside a dificuldade. O controle de fronteiras é o caso típico: um viajante é registrado no posto de controle, e o sistema precisa determinar, enquanto a pessoa está ali, se ela já havia sido registrada anteriormente com uma identidade e um passaporte diferentes. A pesquisa completa no banco de imagens, a exigência de precisão e um limite de latência de segundos se aplicam simultaneamente. Grandes sistemas de controle de fronteiras, como o Sistema de Entrada e Saída da UE, são construídos com base nessa exigência.
A seguir, apresentamos três decisões de projeto.
Primeiro, dimensione a infraestrutura para o cenário em tempo real, e não para o processamento em lote. Um mecanismo de correspondência que lida com facilidade com a deduplicação noturna ainda pode não atingir a meta de resposta em menos de um segundo na borda.
Em segundo lugar, execute a deduplicação em mais de uma modalidade, sempre que possível. Uma tentativa de registro duplicado costuma ser deliberada, e um agente determinado tentará contornar a modalidade que sabe estar sendo verificada. O uso conjunto do reconhecimento facial e da impressão digital elimina essa lacuna.
Em terceiro lugar, o preenchimento dos dados históricos é importante. Adicionar a deduplicação a um sistema que já contém milhões de registros significa processar todo o conjunto histórico de dados pelo mecanismo. Planeje isso como um projeto, não como uma simples mudança.
Onde essas duas operações se encaixam no ciclo de vida completo da identidade
Um sistema de identidade completo encadeia ambas as operações, em vez de escolher apenas uma.
- Captura. O dado biométrico é adquirido e validado como proveniente de uma pessoa viva. É aqui que se insere a detecção de ataques de apresentação, testada de acordo com a norma ISO/IEC 30107-3, e onde os ataques de injeção devem ser bloqueados, pois nenhuma decisão de correspondência posterior poderá corrigir uma captura comprometida. O Identy.io processa a captura no próprio dispositivo, de modo que o dado biométrico é validado no momento em que é gerado.
- Verificar. Uma comparação 1:1 com um registro declarado. Rápido, econômico e em grande volume.
- Identificar. Uma pesquisa 1:N quando não há nenhuma alegação ou quando a alegação deve ser testada em relação à população inteira.
- Vincular. A informação biométrica verificada é vinculada a uma credencial ou a uma conta, de modo que a identidade passa a ser reutilizável.
- Reutilização. As interações subsequentes verificam a credencial associada, em vez de executar novamente o processo de identificação. É isso que mantém os custos sob controle em grande escala.
Os sistemas que pulam a etapa de vinculação acabam realizando buscas 1:N para transações que, na verdade, só precisavam de buscas 1:1, o que é dispendioso e mais lento do que o necessário.
O que perguntar a um fornecedor
Qual avaliação, qual envio do participante, qual tamanho da galeria. Se as imagens 1:N são de uma única modalidade ou combinadas. Qual tempo de resposta o mecanismo mantém para uma busca 1:N no tamanho da sua galeria, e não apenas sua taxa de processamento. Como a deduplicação lida com o preenchimento retroativo. O que acontece na captura, especificamente em relação à injeção de dados. Se os modelos utilizam formatos de intercâmbio que você possa migrar posteriormente.
O ABIS da Identy.io oferece suporte tanto à verificação 1:1 quanto à identificação 1:N por meio de reconhecimento facial e de impressão digital, com um mecanismo de deduplicação e margens de tolerância configuráveis; além disso, os algoritmos subjacentes participam das avaliações do NIST. A seção “O que é o ABIS” aborda a arquitetura, e a página da plataforma ABIS explica como a Identy.io a implementa.
Perguntas frequentes
Qual é a diferença entre verificação biométrica e identificação?
A verificação é uma comparação um a um. O usuário declara sua identidade, geralmente fazendo login em uma conta após o cadastro, e o sistema compara uma captura recente com o modelo biométrico registrado para essa identidade no momento do cadastro. O resultado é sim ou não.
A identificação é uma pesquisa do tipo “um para muitos”. Não é feita nenhuma afirmação, e o sistema compara os dados biométricos com todo o banco de dados de registros para determinar a identidade da pessoa. A norma ISO/IEC 2382-37 define formalmente ambos os termos.
Por que a identificação 1:N é mais difícil do que a verificação 1:1?
Uma busca 1:N compara os dados biométricos enviados com todos os registros cadastrados, e cada comparação apresenta uma pequena probabilidade de uma correspondência falsa. À medida que a galeria cresce, aumenta a chance de um candidato errado ser classificado acima do correto.
É por isso que a identificação utiliza seus próprios indicadores — as taxas de falsos positivos e falsos negativos — e que o NIST a avalia em programas distintos da correspondência um a um.
A deduplicação é a mesma coisa que identificação?
Sim. A deduplicação é uma pesquisa “um para muitos” que verifica se o indivíduo já consta no registro sob uma identidade diferente.
O sistema pode ser executado em lote no momento da inscrição, quando o resultado pode ser adiado, ou em tempo real. O controle de fronteiras é o caso típico de tempo real: um viajante precisa ser verificado em relação a registros anteriores sob outras identidades e passaportes enquanto ainda se encontra no posto de controle. A deduplicação em tempo real é o caso mais exigente, pois requer precisão e uma resposta imediata ao mesmo tempo.
Um sistema deve usar a relação 1:1 ou 1:N?
A maioria dos programas reais utiliza ambos, em sequência. A identificação é realizada uma vez, no momento da inscrição, para confirmar que o participante é único. A identidade é então vinculada a uma credencial, e as interações posteriores utilizam a verificação um-para-um com base nessa credencial.
A execução de pesquisas 1:N para transações que precisam apenas de 1:1 aumenta o custo e a latência sem melhorar a garantia.
Como os ataques de apresentação se encaixam nisso?
No momento da captura, antes da execução de qualquer uma das operações. A detecção de ataques de apresentação é testada de acordo com a norma ISO/IEC 30107-3 e determina se o dado biométrico foi obtido de uma pessoa viva.
Os ataques de injeção contornam o sensor e injetam um fluxo sintético no aplicativo; portanto, também precisam ser bloqueados na camada de captura. Nenhum mecanismo de correspondência consegue se recuperar de uma captura comprometida.
Referências
- ISO/IEC 2382-37:2022. Tecnologia da informação — Vocabulário — Parte 37: Biometria. https://www.iso.org/standard/73514.html
- ISO/IEC 19795-1. Testes e relatórios de desempenho biométrico — Parte 1: Princípios e estrutura.
NIST. Avaliação de Tecnologia de Reconhecimento Facial (FRTE) — Identificação 1:N. https://pages.nist.gov/frvt/html/frvt1N.html - NIST. FRIFTE E1N — Resultados da identificação de impressões digitais em 1:N. https://fingerprint.nist.gov/frifte/e1n/results/
- NIST. Modelo de Impressão Digital Proprietário (PFT) III. https://www.nist.gov/itl/iad/image-group/proprietary-fingerprint-template-pft-iii
- ISO/IEC 30107-3:2023. Detecção de ataques de apresentação biométrica — Parte 3: Testes e relatórios. https://www.iso.org/standard/79520.html
- Garantia de Qualidade da iBeta. ISO 30107-3: Metodologia de Teste para Detecção de Ataques de Apresentação. https://www.ibeta.com/iso-30107-3-presentation-attack-detection-confirmation-letters/
- Departamento de Segurança Interna. Biometria. https://www.dhs.gov/biometrics
- Regulamento (UE) 2017/2226 do Parlamento Europeu e do Conselho que estabelece um Sistema de Entrada e Saída (EES). https://eur-lex.europa.eu/eli/reg/2017/2226/oj